隐私红线岂容践踏 盈盈金科顶风作案背后的监管之问
引言
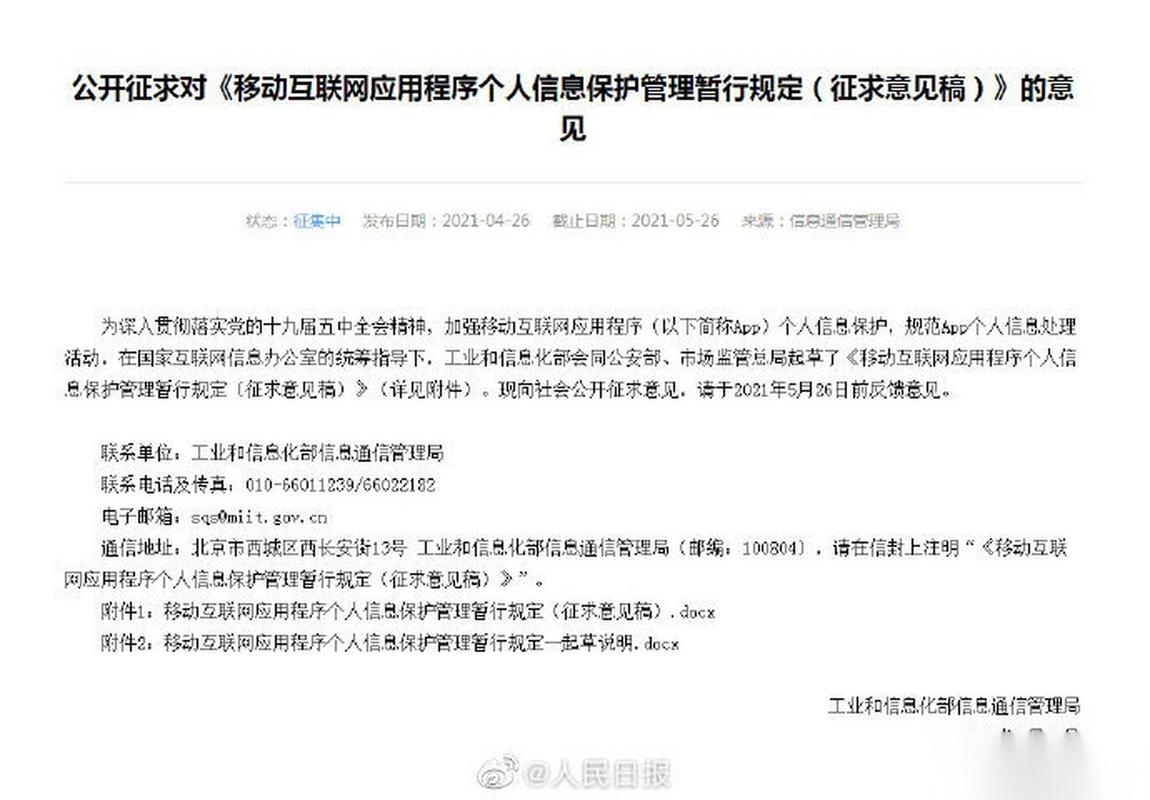
在《个人信息保护法》实施已逾两年、App违规收集个人信息专项治理持续深化的背景下,仍有平台敢于"顶风作案"。盈盈金科旗下个人互联网服务产品因涉嫌侵犯用户隐私被推上风口浪尖,引发社会广泛关注。当监管三令五申、罚单频出之际,为何仍有企业铤而走险?这背后折射出的,不仅是个别平台的合规意识缺失,更是个人信息保护落地"最后一公里"的深层困境。
一、事件回溯:盈盈金科的"越界"轨迹
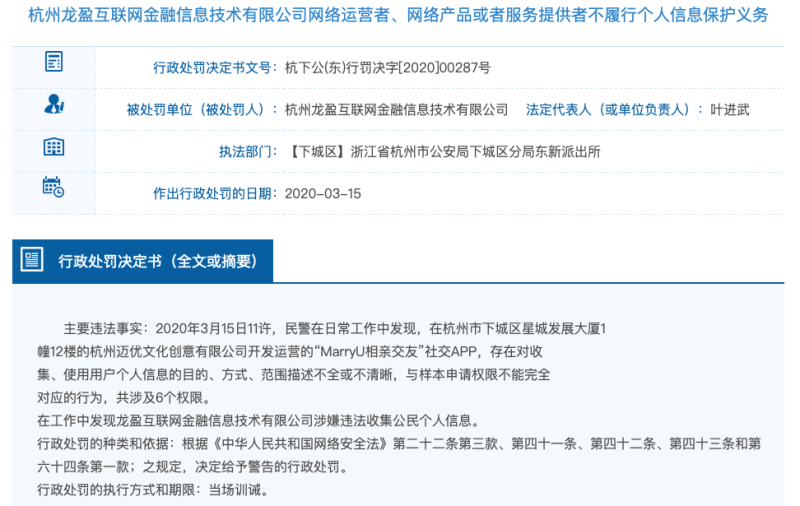
据多方反映与相关通报,盈盈金科运营的个人互联网服务产品在用户信息收集与使用环节存在多项违规嫌疑:一是超范围索取权限,在用户未充分知情的情况下读取通讯录、位置信息等敏感数据;二是隐私政策晦涩难懂,以冗长条款模糊处理信息共享与第三方SDK收集规则;三是"默认同意""捆绑授权"等诱导性设计,剥夺用户真实选择权。此类操作并非孤例,而是部分互联网金融平台在流量焦虑下的"惯性动作"——以隐私换效率,以授权换转化。
二、顶风作案何以发生:三重诱因剖析
(一)违法成本与收益的严重失衡
现行处罚多以责令整改、警告和小额罚款为主,相较于精准用户画像带来的商业变现,违规成本近乎"九牛一毛"。当"被抓概率低、罚款金额小、整改后可重来"成为预期,部分主体便滋生侥幸心理。
(二)合规体系的形式化空转
不少平台虽设有隐私合规岗位、上线隐私政策弹窗,但内部缺乏贯穿产品设计、开发、运营全流程的个人信息保护影响评估机制。"纸面合规"掩盖了实质违规,技术团队与法务团队的信息壁垒使得隐私保护沦为"事后补丁"。
(三)监管穿透力与技术迭代的错位
互联网金融产品迭代快、SDK嵌套深、数据流转链条长,传统以抽查为主的监管方式难以全量覆盖。加之跨部门协同与跨区域管辖的衔接尚存缝隙,给违规行为留下了"灰色操作空间"。
三、危害不止于个体:隐私侵犯的系统性风险
个人互联网服务直接触达海量用户,一旦隐私防线失守,后果呈链式放大。对个体而言,通讯录泄露可能滋生精准诈骗,位置信息滥用威胁人身安全;对行业而言,劣币驱逐良币,守规企业反而在竞争中处于劣势;对社会而言,数据黑产获得"输血",侵蚀数字经济的信任基石。隐私侵犯从来不是"小事",而是关乎公民人格尊严与数字社会治理的重大议题。
四、治理之策:让"顶风作案"无处遁形
(一)提高违法成本,建立"按次计罚"与"营收挂钩"机制
建议对屡犯主体适用更高额罚款,并探索将处罚额度与涉案个人信息数量、企业营收规模挂钩,让违规者真正"痛到不敢再犯"。
(二)推行"技术+制度"双轨合规审计
监管部门可引入第三方技术检测与常态化 dark pattern(暗黑模式)识别,对授权弹窗、隐私政策进行"可读性"量化评估;企业端则应建立数据最小化原则下的权限颗粒化管理,将个人信息保护影响评估嵌入产品上线前置流程。
(三)强化穿透式监管与信用惩戒联动
打通App备案、SDK报送与投诉举报数据,实现对嵌套收集行为的溯源追责;同时将隐私违规记录纳入企业信用档案,与融资、上市、评优等挂钩,形成"一处违规、处处受限"的约束合力。
(四)激活用户权利救济渠道
简化个人信息侵权投诉与诉讼程序,探索公益诉讼与集体诉讼在隐私领域的适用,让个体维权不再"孤军奋战"。
盈盈金科事件是一记警钟:隐私保护不是选择题,而是必答题。监管的"严"必须转化为企业的"畏",制度的"密"必须转化为执行的"实"。唯有让违法者付出与收益不相称的代价,让合规者获得市场的正向回馈,个人互联网服务才能在尊重用户权利的前提下行稳致远。对于仍存侥幸的"顶风作案"者,法律的回答应当清晰而有力——红线在前,越界必究。
如若转载,请注明出处:http://www.jifengfun.com/product/19.html
更新时间:2026-11-01 11:39:51